
El robo del siglo: cómo vaciaron las carteras de Binance en una sola tarde y se llevaron más de US$6.000 millones
La mayor sustracción de criptomonedas registrada ocurrió en 40 minutos. La reconstrucción del ataque, el recorrido del dinero y qué falta explicar.

Binance, la mayor plataforma de intercambio de criptomonedas del mundo, sufrió el 29 de octubre un ataque que derivó en la extracción de activos por un monto que la propia compañía estimó en unos 6.300 millones de dólares. De confirmarse, sería el mayor robo de criptomonedas de la historia.
La operación se ejecutó en una ventana de poco más de media hora. La reconstrucción posterior, realizada a partir de los registros públicos de la cadena de bloques por firmas especializadas en seguridad, permite seguir buena parte del recorrido del dinero. Lo que todavía no está resuelto es cómo empezó todo.


Las mas leidas de Tendencias
Llega la Luna Llena en Tauro: qué trae y cómo nos afecta
Por qué no para de llover: qué es El Niño, por qué este es uno de los más fuertes registrados y hasta cuándo seguiría
Llega el último Mercurio Retrógrado del año: será en Escorpio, durará 21 días y afectará a 3 signos en su fibra más íntima
Vuelve la Honda Biz: se fabrica en Campana, ya está en concesionarios y cuesta $4.006.500
Tragedia ferroviaria en España: al menos 68 muertos al chocar dos trenes de alta velocidad en Toledo

Las cifras: tres números para un mismo hecho
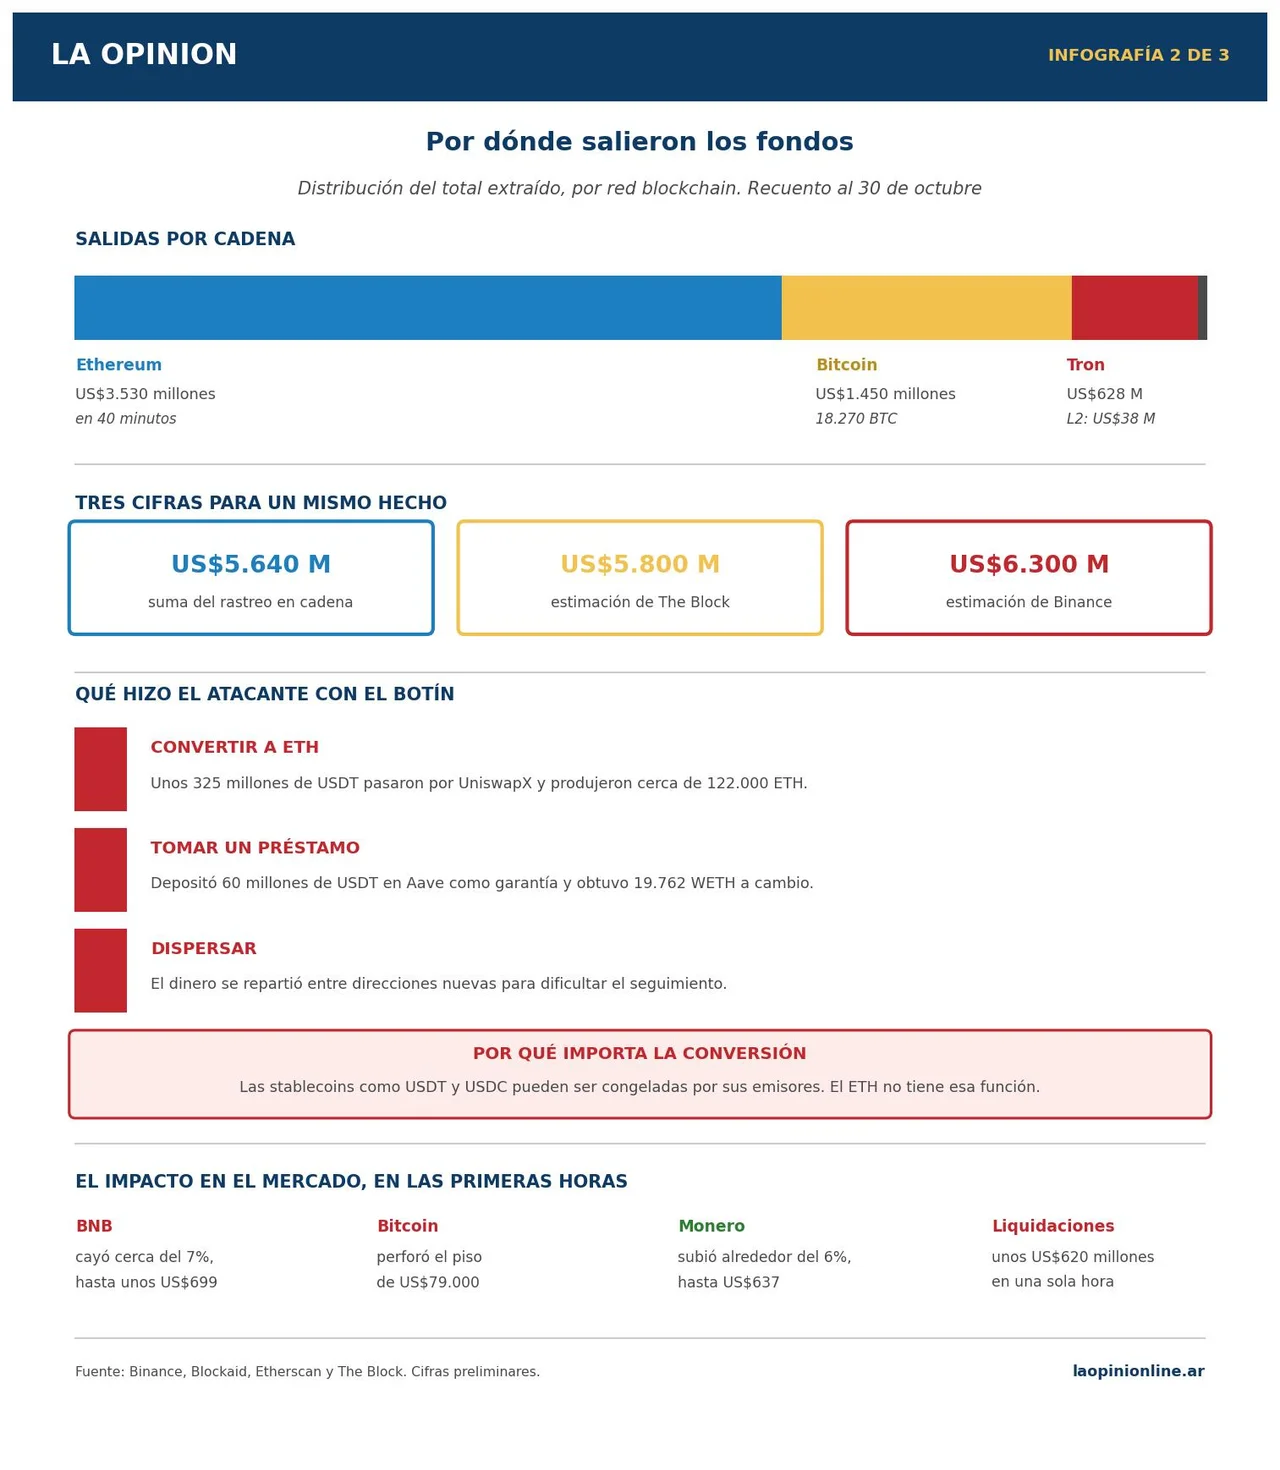
El monto varía según la fuente y el corte de seguimiento. La suma de los movimientos rastreados en cadena hasta el 30 de octubre arroja 5.640 millones de dólares. El medio especializado The Block ubicó la estimación en torno a los 5.800 millones. Binance, en su comunicado oficial, elevó el impacto total estimado a aproximadamente 6.300 millones.
La distribución por red también está documentada: 3.530 millones de dólares salieron por Ethereum —en apenas 40 minutos—, 1.450 millones por Bitcoin, equivalentes a 18.270 BTC, 628 millones por Tron y 38 millones por redes de segunda capa.


Para dimensionarlo: el antecedente más grande hasta ahora era el ataque a Bybit, de 1.500 millones de dólares. Este episodio lo cuadruplica.
La preparación: ensayos y un contrato a medida
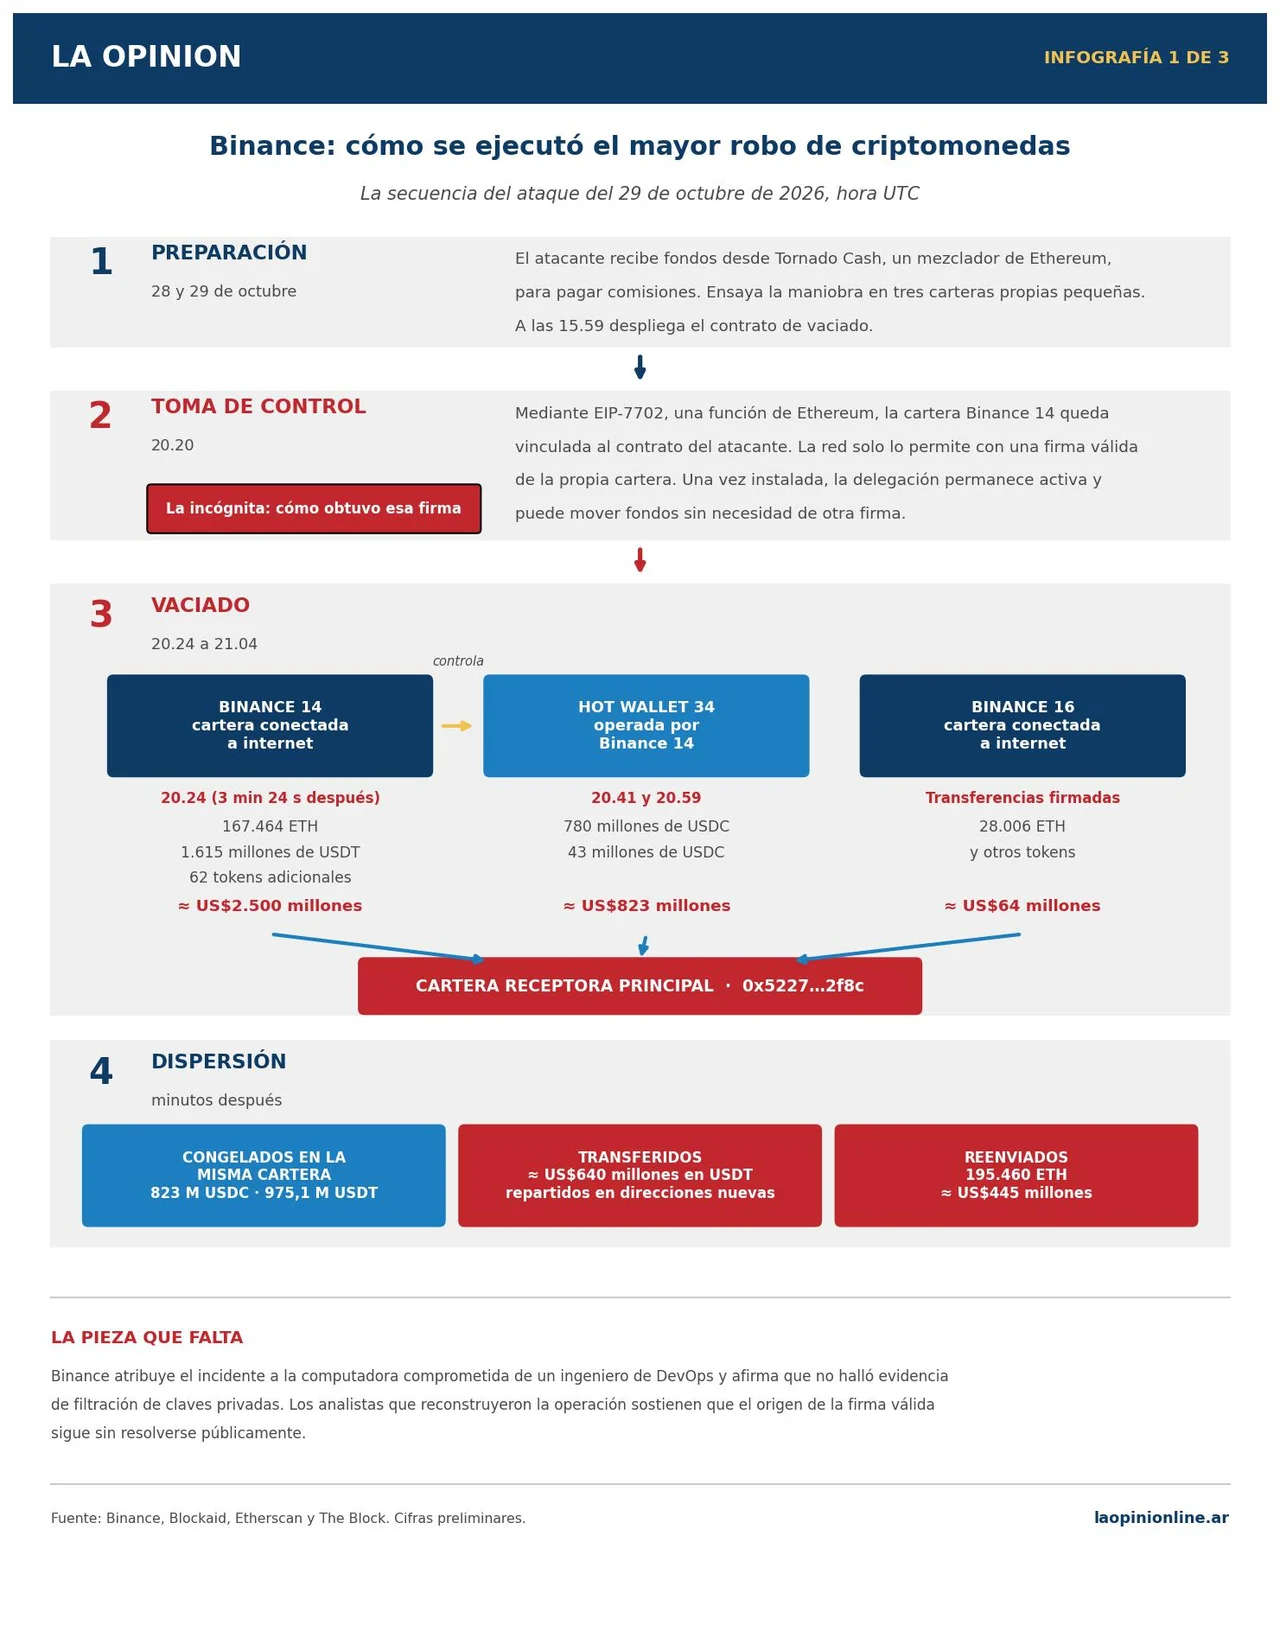
El ataque no fue improvisado. Según la reconstrucción de la firma de seguridad Blockaid, la dirección operadora recibió fondos desde Tornado Cash, un mezclador de Ethereum que dificulta rastrear el origen del dinero, para cubrir las comisiones de las transacciones.
Con esos fondos, el atacante ensayó la maniobra completa —delegación y vaciado— sobre tres carteras pequeñas de su propiedad. A las 15.59 UTC desplegó el contrato que utilizaría contra Binance. Ese contrato tenía un operador autorizado y dos capacidades específicas: podía extraer activos y realizar llamadas a otros contratos desde la cuenta comprometida.
La toma de control: una función nueva de Ethereum
El objetivo principal fue una cartera identificada como Binance 14, de las llamadas calientes, es decir, conectadas a internet para operar con liquidez inmediata.
Para tomarla, el atacante utilizó EIP-7702, una función relativamente reciente de Ethereum que permite a una cuenta autorizar código externo para que se ejecute en su propio contexto. La dirección conserva su identidad, pero adquiere el comportamiento del contrato al que delega. La red solo admite esa operación con una firma válida de la propia cartera.
La transacción presentada contenía 50 autorizaciones con números de secuencia consecutivos. Ese contador, llamado nonce, debe coincidir con el estado de la cuenta para que la autorización sea aceptada. Como Binance 14 seguía procesando operaciones, su contador se movía: el atacante cubrió un rango de valores y una de las autorizaciones coincidió. A las 20.20 UTC, la cartera quedó vinculada al contrato de vaciado.

Un detalle que explica lo que vino después: una vez instalada, la delegación permanece activa y puede mover fondos sin necesidad de una nueva firma.
El vaciado: tres minutos y veinticuatro segundos
Ese fue el tiempo que transcurrió entre la delegación y la primera extracción. A las 20.24, una llamada a la función de vaciado movió aproximadamente 167.464 ETH, 1.615 millones de USDT y 62 tokens adicionales hacia una dirección receptora. Blockaid calcula esa primera operación en unos 2.500 millones de dólares.
Veinticuatro segundos más tarde, otra cartera —Binance 16— envió 28.005,6 ETH y más tokens al mismo destino, aunque mediante transferencias firmadas de manera directa. El ataque ya mostraba actividad más allá de la cuenta tomada por delegación.
Mientras el dinero se repartía, el atacante aprovechó una tercera vía. Binance 14 tenía autoridad sobre otra cartera, identificada como Hot Wallet 34. Al ejecutar código desde Binance 14, podía llamar a esa cartera conservando la identidad que los controles reconocían como autorizada. Por ese camino salieron 780 millones de USDC a las 20.41 y otros 43 millones a las 20.59.

La carrera contra el congelamiento
El problema siguiente para el atacante era conservar el control del botín antes de que los emisores bloquearan las stablecoins, las criptomonedas atadas al valor del dólar.
La diferencia es técnica pero decisiva: compañías como Tether y Circle pueden congelar administrativamente los USDT y USDC asociados a una dirección. El ETH nativo no tiene una función equivalente. Su recorrido sigue siendo rastreable, pero no puede bloquearse.
De ahí la maniobra siguiente. Desde la cartera receptora salieron dos ramas iniciales. En la primera, unos 325 millones de USDT pasaron por UniswapX y sus ejecutores de órdenes, y produjeron aproximadamente 122.000 ETH; los 175 millones restantes quedaron bloqueados en otra dirección. En la segunda, 10 millones de USDT se intercambiaron por unos 3.552 ETH y los otros 190 millones continuaron hacia una tercera cartera, desde donde 130 millones siguieron camino para venderse.
Los 60 millones de USDT restantes tuvieron otro destino: se depositaron en Aave como garantía.

El préstamo: por qué congelar no alcanzó
Ese movimiento merece una explicación aparte. Con esos 60 millones respaldando una posición, el atacante obtuvo 19.762 WETH, la representación de ETH que utilizan numerosos contratos del ecosistema financiero descentralizado.
No hubo vulneración del protocolo: Aave entregó liquidez contra una garantía, que es exactamente para lo que está diseñado. Lo que hizo el atacante fue usar activos robados para abrir una posición de deuda. El resultado práctico es que pudo trasladar el WETH recibido mientras los USDT quedaban comprometidos dentro del préstamo. Congelar posteriormente esa dirección no deshacía la operación ni devolvía el activo prestado.
Cuánto se logró bloquear
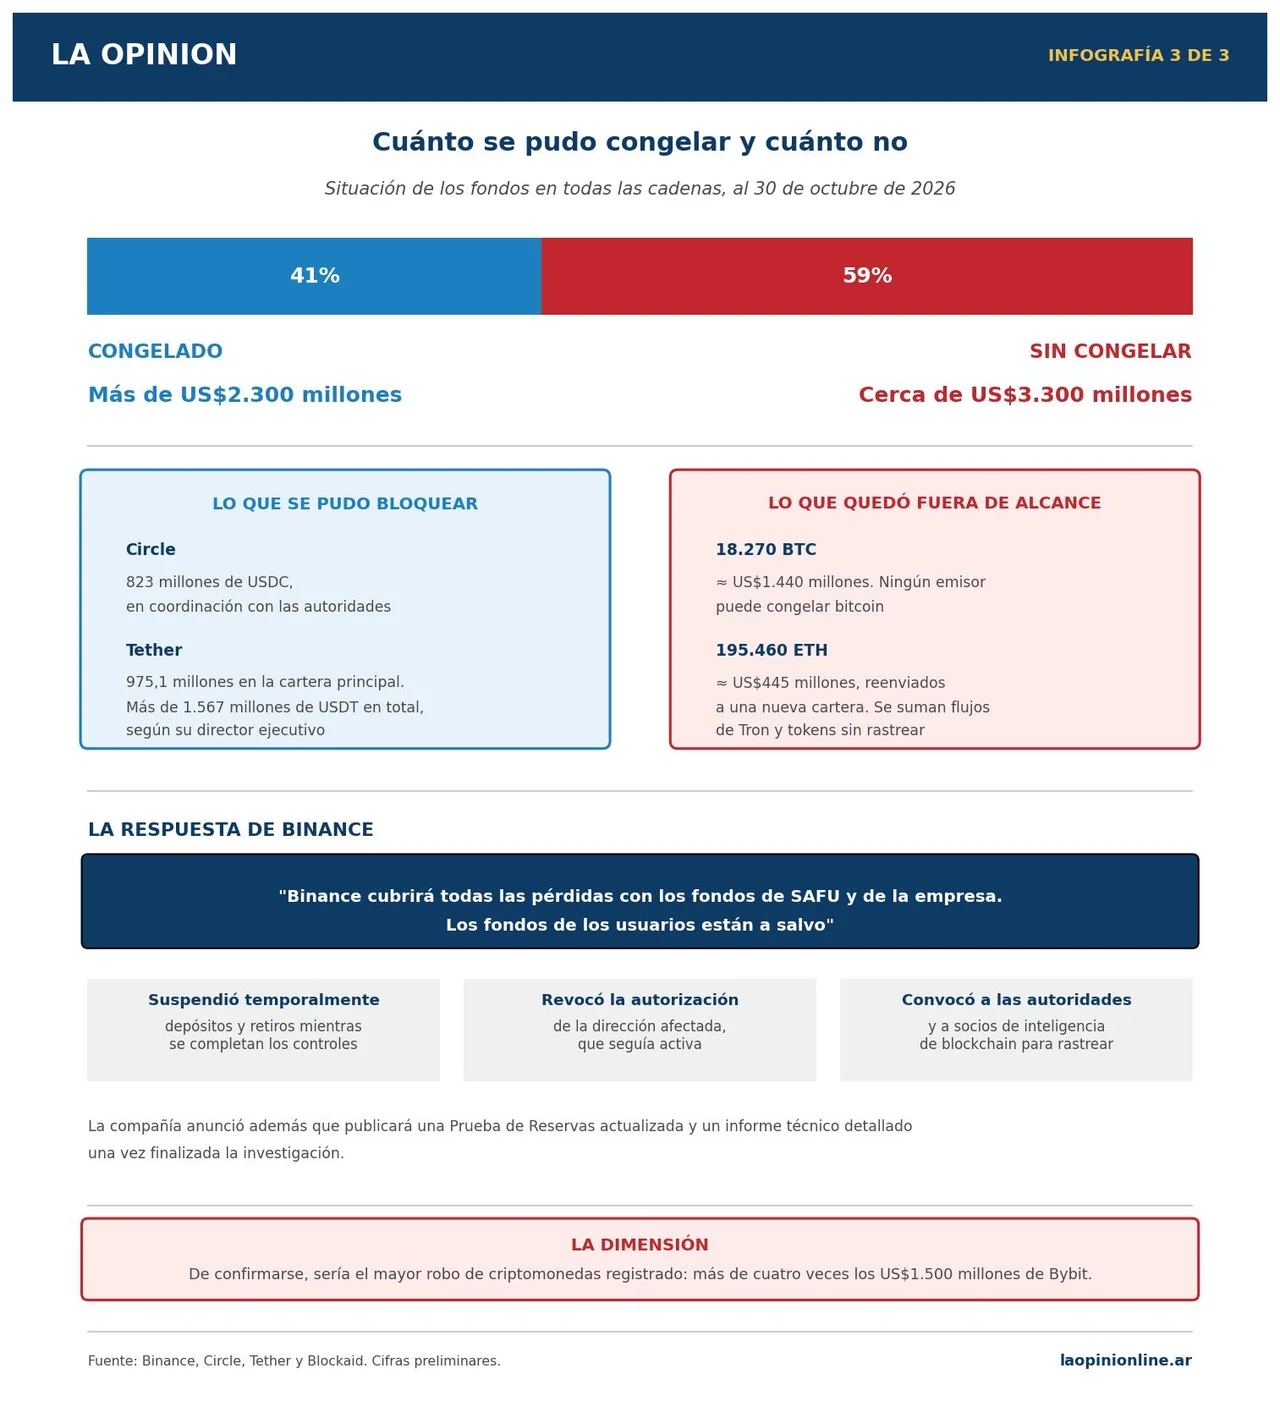
Tether comunicó bloqueos por más de 1.567 millones de USDT y Circle por más de 800 millones de USDC vinculados al incidente. Sumadas todas las cadenas, el monto congelado al 30 de octubre superaba los 2.300 millones de dólares, alrededor del 41% del total rastreado.
El resto —cerca de 3.300 millones— quedó fuera de alcance. Allí figuran los 18.270 BTC, que ningún emisor puede congelar; los 195.460 ETH reenviados a una nueva cartera, equivalentes a unos 445 millones de dólares; y flujos en Tron junto con tokens todavía sin rastrear.
Hay un dato adicional que ilustra la persistencia del problema: Blockaid reportó un vaciado posterior de unos 200 millones de USDT y otros tokens que habían llegado a Binance 14 después del primer golpe. La autorización seguía vigente, de modo que cada ingreso de fondos volvía a exponerlos.
La versión de Binance
La compañía publicó un comunicado en el que ofreció su propia hipótesis sobre el origen. “La investigación inicial de Binance sugiere que el incidente de seguridad podría estar relacionado con la laptop comprometida de un ingeniero de DevOps, lo que le permitió a un atacante acceder a un contenedor de servicio y enviar transacciones de retiro no autorizadas”, señaló. Y agregó: “No encontramos evidencia de ninguna filtración de claves privadas de billeteras”.
Sobre las consecuencias para los clientes, fue categórica: “Binance cubrirá todas las pérdidas con los fondos de SAFU y de la empresa. Los fondos de los usuarios están a salvo”. Anunció que publicará una Prueba de Reservas actualizada una vez completadas las medidas correctivas y un informe técnico detallado cuando finalice la investigación.
Como medidas inmediatas, la plataforma suspendió temporalmente los depósitos y retiros mientras se completan los controles de seguridad, revocó la autorización de la dirección afectada y contactó a las autoridades y a socios de inteligencia de blockchain. “Trabajamos estrechamente con las autoridades para confirmar la identidad de estos delincuentes y llevarlos ante la Justicia”, indicó.

El impacto en el mercado
Las primeras horas posteriores al ataque dejaron movimientos bruscos. El BNB, el token de la propia plataforma, cayó cerca del 7% hasta unos 699 dólares, con un mínimo que llegó al 9%. El bitcoin perforó el piso de los 79.000 dólares. Monero, una criptomoneda orientada a la privacidad, subió alrededor del 6% hasta los 637 dólares. En una sola hora se liquidaron aproximadamente 620 millones de dólares en posiciones, mayoritariamente largas.
Lo que todavía falta explicar
La cadena de bloques permite reconstruir el trayecto completo desde la autorización hasta las carteras receptoras, los intercambios y el préstamo. Esa trazabilidad es, justamente, una característica del sistema.
Pero el punto de partida sigue abierto. Alguien consiguió producir firmas que Ethereum reconoció como válidas para una cartera de Binance. La compañía apunta a un equipo comprometido y descarta la filtración de claves privadas; la reconstrucción independiente sostiene que el mecanismo concreto del acceso inicial no fue resuelto públicamente.
Todas las cifras mencionadas corresponden a investigaciones preliminares y representan una fotografía del recorrido identificado, no un balance definitivo.