

Criptografía poscuántica: la carrera para proteger internet de las computadoras cuánticas
El NIST fijó un calendario para abandonar los algoritmos que podría romper una computadora cuántica. Qué cambia, qué plazos hay y por qué preocupa hoy.

Las computadoras cuánticas del futuro podrían romper algunos de los sistemas de cifrado que hoy protegen operaciones bancarias, comunicaciones e información personal. Para anticiparse, el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) publicó el 27 de octubre su hoja de ruta para migrar hacia nuevos algoritmos, resistentes a esos ataques.
Por qué las computadoras cuánticas son una amenaza
Buena parte de la seguridad de internet se apoya en la criptografía de clave pública. Sistemas como RSA o los basados en curvas elípticas protegen las conexiones a sitios web, las firmas digitales, las transferencias bancarias y las actualizaciones de software. Su seguridad depende de problemas matemáticos que una computadora convencional no puede resolver en un tiempo razonable.


Las mas leidas de Tendencias
Quién es João Paulo, el sacerdote de 33 años que se viralizó por su aspecto físico

Jensen Huang: del lavaplatos de Denny’s al escándalo que le costó a Nvidia casi un billón de dólares

Cinco mascotas serán testigos en un casamiento inédito en Río Negro

Tilda Swinton: una aventura erótica y neurotizante en 'Female Perversions'

Mercurio y Venus dejaron de estar retrógrados: ¿qué cambia ahora en el amor, los vínculos y la comunicación?

Una computadora cuántica lo suficientemente potente podría resolverlos en mucho menos tiempo. Esas máquinas todavía no existen, y no hay certeza sobre cuándo llegarán, pero reemplazar los sistemas actuales es un proceso que lleva años, por lo que los gobiernos ya fijaron plazos para hacerlo.
“Cosechar ahora, descifrar después”
La amenaza no es solo futura. Un atacante puede interceptar y almacenar hoy información cifrada, con la expectativa de descifrarla cuando disponga de una computadora cuántica. La estrategia se conoce en inglés como harvest now, decrypt later (“cosechar ahora, descifrar después”).


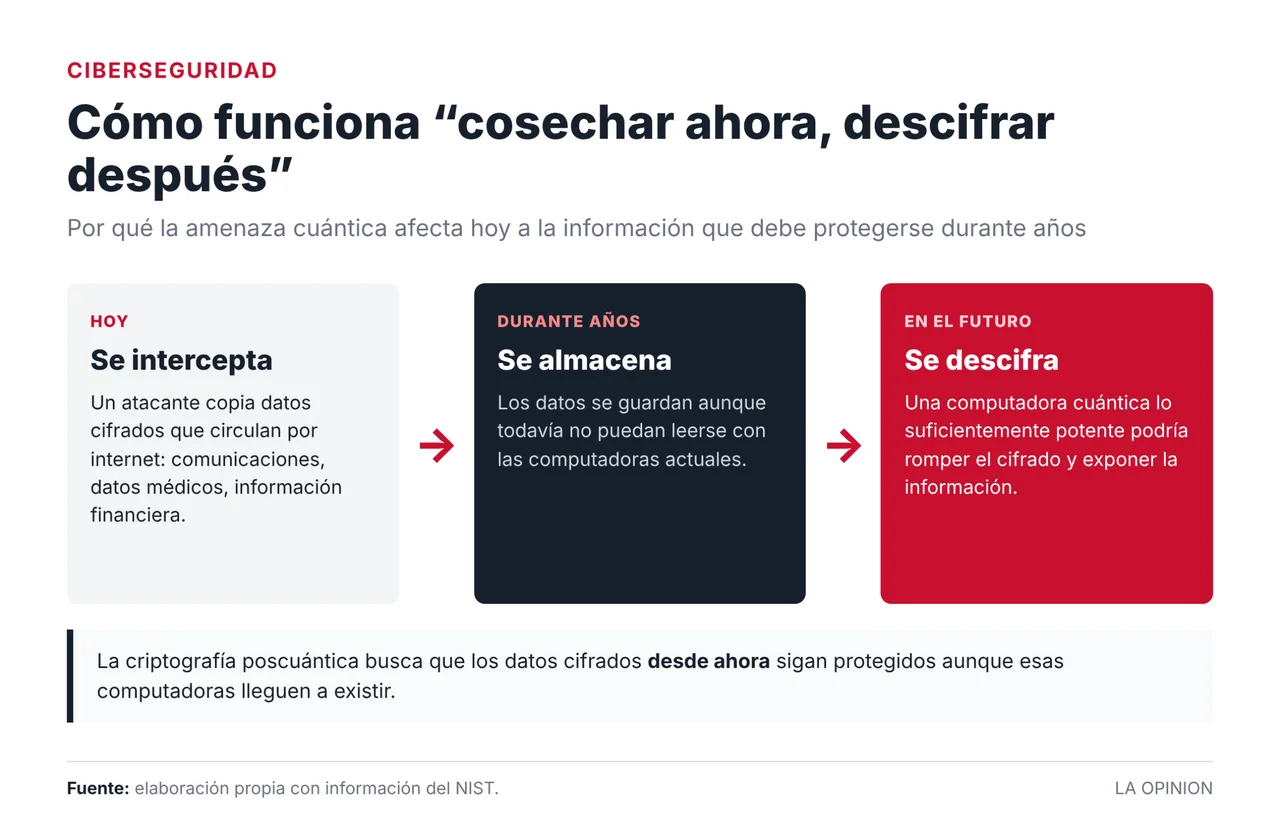
Por eso, la información que debe mantenerse confidencial durante muchos años, como datos médicos, secretos industriales o información de Estado, ya está expuesta aunque la computadora cuántica capaz de leerla todavía no exista. Según el NIST, esa es la razón por la que el reemplazo de los sistemas de intercambio de claves es el más urgente.
Los nuevos estándares
El NIST trabaja desde 2016 en la búsqueda de algoritmos resistentes a la computación cuántica. En agosto de 2024 publicó los tres primeros estándares definitivos de criptografía poscuántica:

FIPS 203 (ML-KEM): basado en el algoritmo CRYSTALS-Kyber, sirve para establecer claves de cifrado de manera segura.
FIPS 204 (ML-DSA): derivado de CRYSTALS-Dilithium, para firmas digitales.



FIPS 205 (SLH-DSA): derivado de SPHINCS+, también para firmas digitales.
En marzo de 2025, el organismo eligió además el algoritmo HQC como respaldo de ML-KEM, basado en un principio matemático diferente, por si se descubriera una debilidad en el primero. Su estándar definitivo se espera para 2027. Otro estándar de firma digital, FN-DSA, basado en el algoritmo Falcon, está en desarrollo.

El calendario de la transición
La hoja de ruta, un informe técnico identificado como NIST IR 8547, fija los plazos para abandonar los algoritmos vulnerables. Según el documento, RSA, ECDSA, EdDSA, Diffie-Hellman y sus variantes quedarán desaconsejados después de 2030 y prohibidos después de 2035 en los sistemas que siguen las normas del organismo.
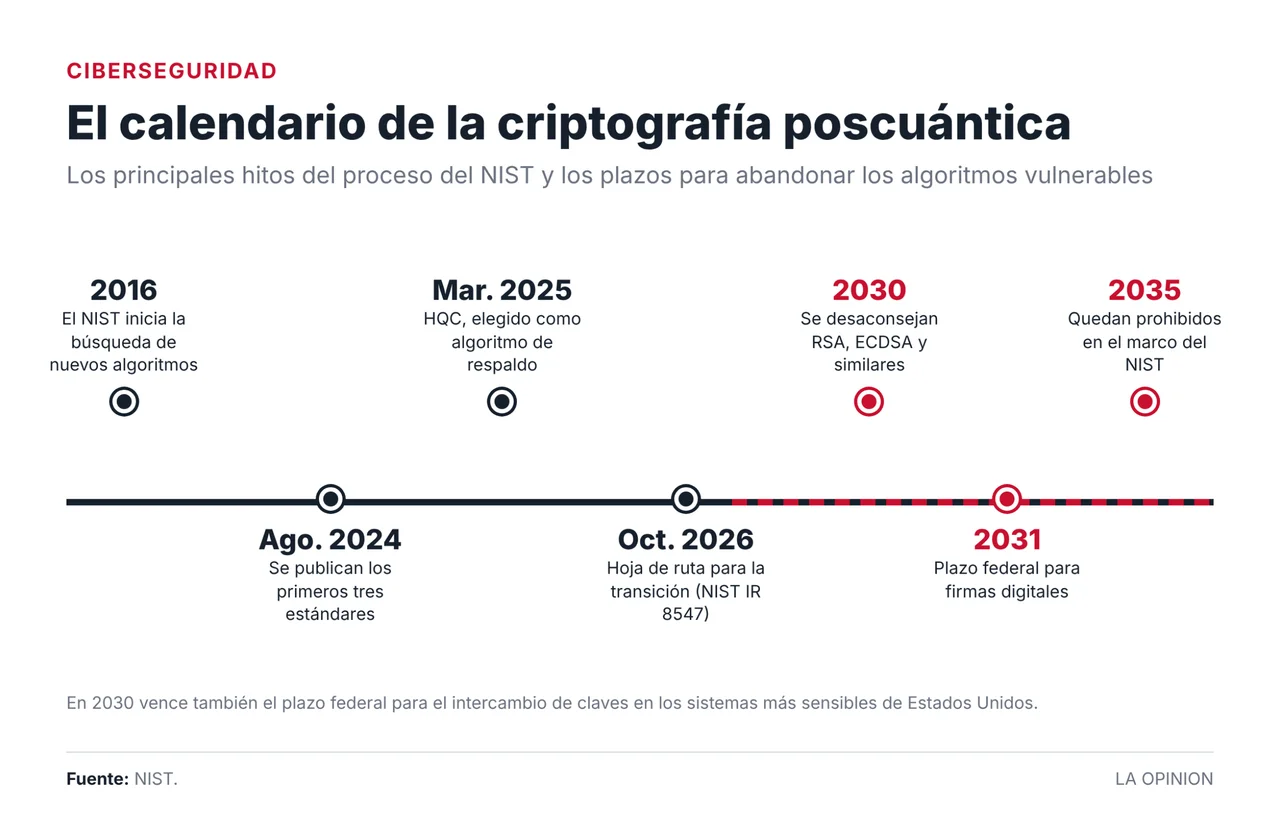
Para las agencias federales de Estados Unidos, los plazos son más cortos. Una orden ejecutiva firmada en junio de este año exige que los sistemas más sensibles migren antes de 2030 para el intercambio de claves y antes de 2031 para las firmas digitales.

“Entendemos que no hay una estrategia que sirva para todos los casos”, señaló Dustin Moody, el matemático que encabeza el proyecto de criptografía poscuántica del NIST.
Qué significa para empresas y usuarios
Las directrices del NIST son obligatorias para el gobierno federal estadounidense, pero funcionan como referencia para el resto del mundo, ya que la mayor parte de los sistemas de seguridad informática se diseñan de acuerdo con sus estándares.

Para los usuarios, la transición será en gran medida invisible: ocurrirá en los navegadores, los servidores, las aplicaciones bancarias y los sistemas operativos a medida que los fabricantes incorporen los nuevos algoritmos. El desafío recae sobre las empresas y los organismos públicos, que deberán identificar dónde usan los sistemas vulnerables y reemplazarlos dentro de los plazos fijados.